

Configurar um captive portal significa fazer o seu equipamento Wi-Fi redirecionar todo visitante para uma página de autenticação antes de liberar a internet. O princípio é o mesmo em qualquer fabricante — muda apenas onde o recurso fica no painel. Abaixo, o passo geral e onde encontrar o ajuste em UniFi, Cisco Meraki, TP-Link Omada e Mikrotik. Com a WiExp, o portal roda sobre os access points que você já tem, sem troca de marca.
Resumo rápido:
- Todo captive portal faz três coisas: interceptar o acesso, autenticar o usuário e liberar a navegação.
- O método mais flexível é o external captive portal (portal externo) com RADIUS — a autenticação roda numa plataforma em nuvem, não no equipamento.
- Praticamente todo AP/controladora gerenciável suporta: UniFi, Meraki, Omada, Mikrotik, Aruba.
- O “walled garden” (lista de domínios liberados antes do login) é o detalhe que faz a página de login carregar corretamente.
Como funciona um captive portal, por dentro
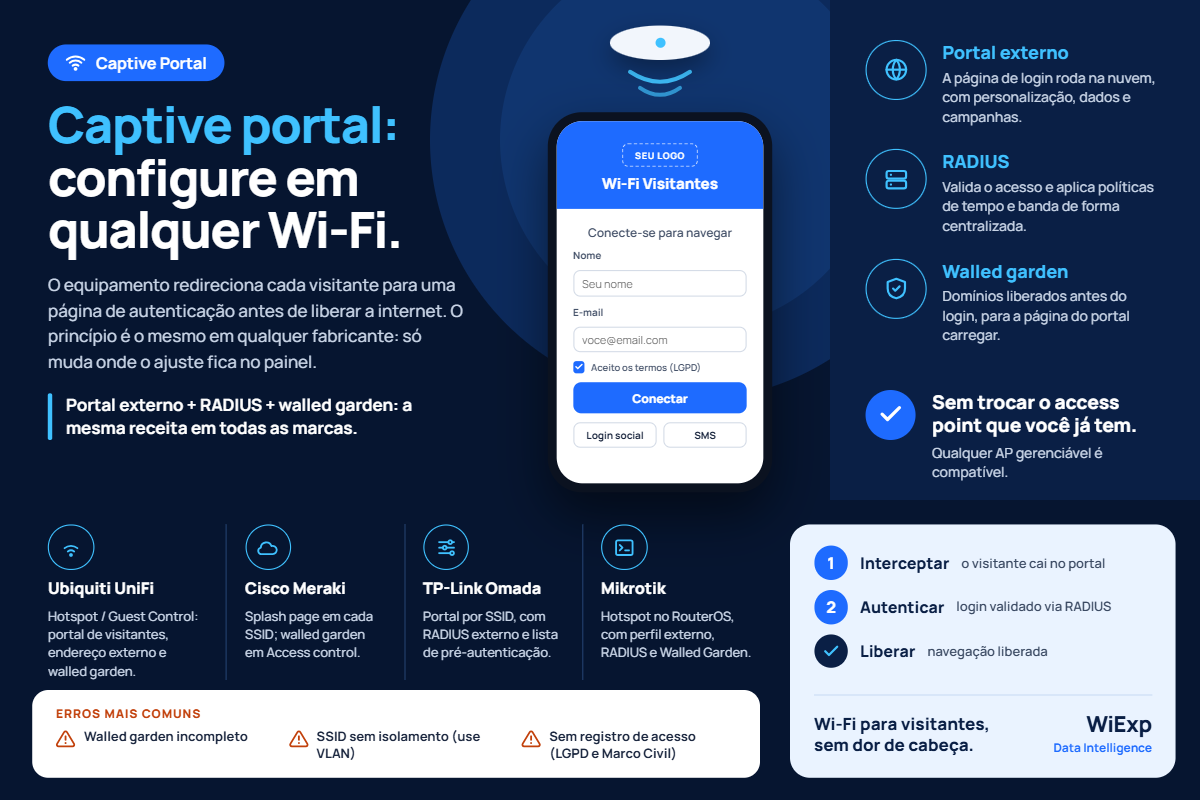
Independentemente da marca, o fluxo é este: o visitante conecta na rede; o equipamento percebe que ele ainda não está autenticado e intercepta a navegação, redirecionando para a página do portal; o usuário se autentica; a plataforma avisa o equipamento, que libera a sessão. Dois conceitos aparecem em todos os fabricantes:
- External captive portal — a página de login fica numa plataforma externa (como a WiExp), o que permite personalização, dados e campanhas sem depender do equipamento.
- RADIUS — o protocolo padrão que valida o acesso e aplica políticas (tempo, banda) de forma centralizada.
Onde fica o ajuste em cada fabricante
Ubiquiti UniFi
No UniFi Network, o recurso fica em Hotspot / Guest Control: ativa-se o portal de visitantes, define-se o método de autenticação e, para portal externo, aponta-se o endereço da plataforma e liberam-se os domínios no walled garden.
Cisco Meraki
No Dashboard da Meraki, cada SSID tem uma seção de Splash page, onde se escolhe o tipo de portal (incluindo portal externo com RADIUS) e se configura o walled garden em Access control.
TP-Link Omada
No controlador Omada, o Portal é configurado por SSID/rede, com opção de portal externo e servidor RADIUS, além da lista de pré-autenticação (walled garden).
Mikrotik
No RouterOS, usa-se o Hotspot (com perfil apontando para o portal externo e RADIUS) e a Walled Garden para liberar os domínios da página de login antes da autenticação.
Os nomes de menu mudam entre versões de firmware; o conceito — portal externo + RADIUS + walled garden — é o mesmo.
Os erros mais comuns
- Walled garden incompleto — se os domínios do portal e dos logins sociais não estão liberados, a página de login não carrega.
- SSID sem isolamento — visitantes na mesma rede que os sistemas internos; separe por VLAN.
- Sem registro de acesso — rede aberta e anônima, fora do Marco Civil e da LGPD.
Perguntas frequentes
Preciso trocar meu access point para ter captive portal?
Não, desde que ele seja gerenciável. UniFi, Meraki, Omada, Mikrotik e Aruba suportam portal externo. A WiExp integra multifabricante, sobre o que você já tem.
Posso usar um captive portal externo em vez do nativo do equipamento?
Sim — e é o recomendado. O portal externo dá personalização, coleta de dados com consentimento e campanhas, sem ficar preso ao painel do fabricante.
Preciso de um servidor RADIUS?
Para políticas e autenticação centralizadas, sim — mas ele pode rodar em nuvem, gerenciado pela WiExp, sem servidor no seu site.
Dá para usar equipamentos de marcas diferentes juntos?
Dá. O portal externo padroniza a experiência mesmo com um parque de APs misto.
Quer o captive portal configurado sobre o seu equipamento, sem dor de cabeça? Agende uma demonstração da WiExp.