
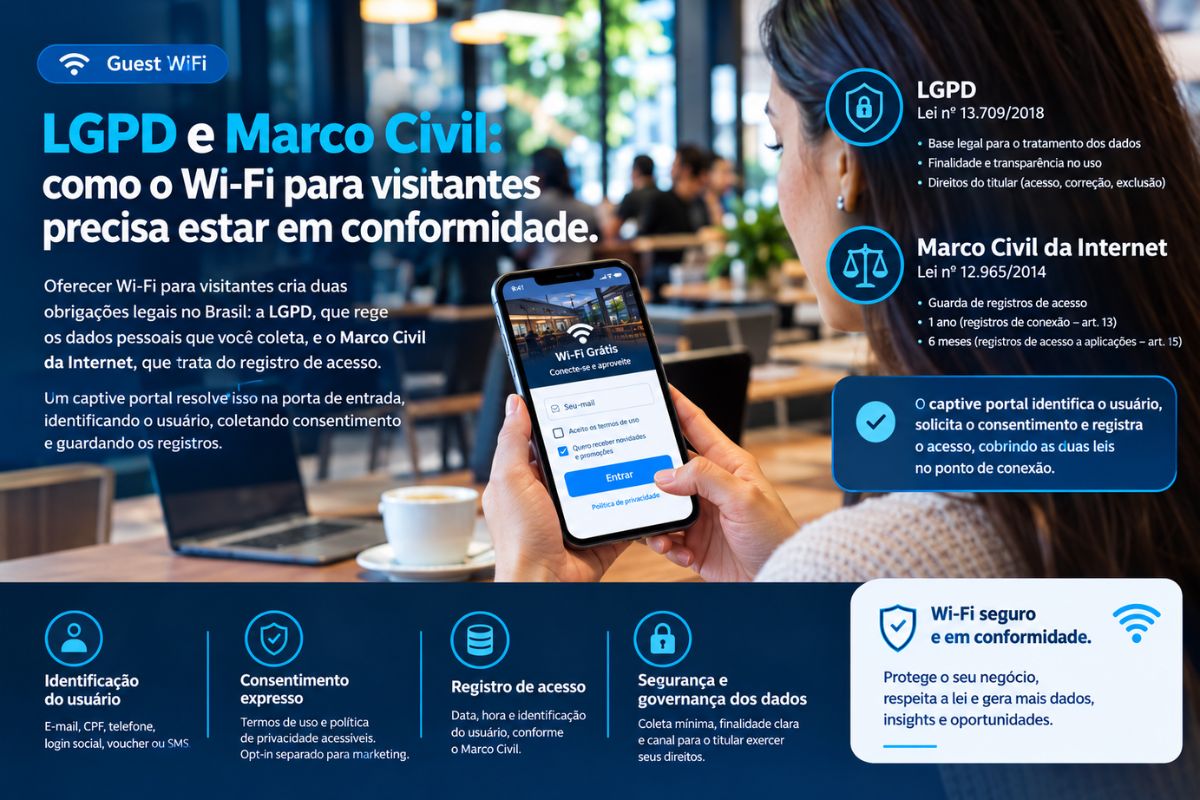

Oferecer Wi-Fi para visitantes (Guest WiFi) cria duas obrigações legais no Brasil: a LGPD (Lei nº 13.709/2018), que rege os dados pessoais que você coleta, e o Marco Civil da Internet (Lei nº 12.965/2014), que trata do registro de acesso. Quem libera a rede sem identificar o usuário, sem coletar consentimento e sem guardar os registros fica exposto — e é exatamente esse controle que um captive portal resolve na porta de entrada.
Resumo rápido:
- LGPD: todo dado pessoal coletado no Wi-Fi (e-mail, CPF, telefone) exige uma base legal — para marketing, a base é o consentimento livre e informado.
- Marco Civil: determina a guarda de registros de acesso — a boa prática para quem oferece Wi-Fi a visitantes é identificar o usuário e registrar o acesso.
- Consentimento: precisa ser específico, destacado e com finalidade clara — aceite de termos genérico não basta para usar os dados em campanhas.
- Como se adequar: um captive portal com login identificado, termos de uso, opt-in de marketing e registro de acesso cobre as duas leis no ponto de conexão.
Este conteúdo é uma orientação geral e não substitui aconselhamento jurídico. As definições e prazos abaixo seguem o texto das leis citadas.
O que a LGPD exige de quem oferece Wi-Fi
No momento em que seu captive portal pede um e-mail, um CPF ou um login social, você passa a tratar dados pessoais — e a LGPD se aplica. Isso significa três deveres centrais:
- Base legal. Todo tratamento precisa de uma justificativa prevista na lei. Coletar dados apenas para liberar o acesso pode se apoiar em legítimo interesse ou execução de contrato; usar esses dados para marketing exige consentimento específico.
- Finalidade e transparência. Você só pode usar o dado para a finalidade informada no momento da coleta. Por isso o termo de uso e a política de privacidade precisam estar acessíveis na própria tela de conexão.
- Direitos do titular. O usuário pode pedir acesso, correção e exclusão dos seus dados, e revogar o consentimento a qualquer tempo.
Na prática, separar o aceite para conectar do opt-in para receber comunicações é o detalhe que mantém a coleta legítima — e é configurável no captive portal personalizado.
O que o Marco Civil da Internet exige
O Marco Civil trata da guarda de registros — o rastro de quem acessou a internet, para que seja possível identificar responsáveis em caso de uso indevido. A lei distingue dois tipos de registro:
- Registros de conexão (art. 13): guarda por 1 ano, obrigação do provedor de conexão.
- Registros de acesso a aplicações (art. 15): guarda por 6 meses, obrigação do provedor de aplicações constituído como pessoa jurídica.
Uma empresa que oferece Wi-Fi a visitantes não é, em regra, uma operadora de telecom — mas a interpretação consolidada no mercado, e a forma de se proteger, é identificar quem usou a rede e registrar o acesso (data, hora e identificação do usuário). Sem isso, a responsabilidade por um ato cometido na sua rede pode recair sobre o seu negócio. Um captive portal que autentica antes de liberar o acesso é o que transforma uma rede “aberta e anônima” em uma rede identificada e registrada.
Quais dados você pode coletar — e com qual base
O captive portal permite vários métodos de autenticação, cada um com uma leitura de conformidade diferente:
- E-mail / telefone: úteis para relacionamento, exigem opt-in explícito para marketing.
- Login social: prático para o usuário; informe claramente quais dados são recebidos da rede social.
- CPF: dá forte identificação para fins de Marco Civil, mas é dado sensível de identificação — colete só se houver finalidade real e informe o porquê.
- Voucher / SMS: identificam o acesso sem necessariamente capturar dado de marketing.
A regra de ouro: colete o mínimo necessário para a finalidade e deixe a finalidade explícita. Minimização de dados é um princípio da LGPD, não um detalhe.
Como o captive portal resolve as duas leis de uma vez
É aqui que a conformidade deixa de ser um problema jurídico abstrato e vira uma configuração:
- Consentimento na origem — o aceite dos termos e o opt-in de marketing ficam na tela de conexão, registrados com data e hora.
- Identificação + registro de acesso — cada sessão fica associada a um usuário identificado, atendendo ao espírito do Marco Civil.
- Termos e política acessíveis — linkados na própria página, cumprindo a transparência da LGPD.
- Governança dos dados — os registros ficam centralizados, prontos para atender a um pedido do titular ou a uma requisição judicial.
Veja em detalhe o módulo de compliance (LGPD e Marco Civil) da WiExp.
Checklist de adequação do Wi-Fi para visitantes
- ☐ O acesso exige identificação do usuário (não é rede aberta e anônima).
- ☐ Os termos de uso e a política de privacidade estão acessíveis na tela de conexão.
- ☐ O opt-in de marketing é separado do aceite para conectar.
- ☐ Os registros de acesso são guardados (data, hora, identificação).
- ☐ Você coleta só os dados necessários à finalidade informada.
- ☐ Há um canal para o usuário exercer seus direitos (acesso, correção, exclusão).
Perguntas frequentes
Preciso guardar os registros de quem usa o meu Wi-Fi?
A forma de se proteger, e a prática recomendada no mercado, é identificar o usuário e registrar o acesso (data, hora e identificação). Assim, se algo indevido for feito a partir da sua rede, é possível apontar o responsável — e a responsabilidade não recai automaticamente sobre o seu negócio.
Por quanto tempo devo guardar os registros?
O Marco Civil fala em 1 ano para registros de conexão (art. 13) e 6 meses para registros de acesso a aplicações (art. 15). Na dúvida sobre o seu enquadramento, guardar os registros de acesso por pelo menos 6 meses é o piso prudente — confirme com a sua assessoria jurídica.
Posso usar os e-mails coletados no Wi-Fi para enviar campanhas?
Sim, desde que tenha havido consentimento específico para isso. O aceite dos termos para conectar não autoriza, por si só, o uso em marketing — por isso o opt-in de marketing deve ser uma escolha separada e informada.
O captive portal é obrigatório por lei?
A lei não cita “captive portal” pelo nome. Ela exige consentimento (LGPD) e viabilidade de identificação/registro (Marco Civil). O captive portal é o meio prático mais comum de cumprir as duas exigências no ponto de conexão.
E se eu não me adequar?
Dois riscos se somam: sanções da LGPD pelo uso indevido de dados pessoais (que vão de advertência a multa) e a exposição a responder por atos praticados na sua rede quando não há como identificar o usuário. A adequação via captive portal mitiga os dois.
Quer avaliar a conformidade do seu Guest WiFi? Agende uma demonstração e veja o captive portal da WiExp aplicado ao seu cenário. Veja também: o que é captive portal e splash page vs captive portal.